MWO-Sicherheitsgruppen und Entitäten konfigurieren
In IFS Mobile Work Order (MWO) legen Sicherheitsgruppen und die Entitätskonfiguration fest, wie Zugriff, Datensynchronisierung und mobile Funktionen in IFS Mobile Work Order (MWO) funktionieren. Diese Elemente bestimmen, welche Daten auf mobilen Geräten verfügbar sind, auf welche Funktionen und Workflows zugegriffen werden kann und wie effizient das System arbeitet. Gemeinsam gewährleisten sie eine stabile, vorhersehbare und optimierte mobile Nutzungserfahrung in IFS Cloud.
Teilnehmergruppe
Dieser Inhalt richtet sich an Systemadministratoren, Lösungsberater und technische Rollen, die für die Konfiguration des MWO-Zugriffs, die Datensynchronisierung und die mobilen Funktionen verantwortlich sind.
Übersicht
In MWO arbeiten Sicherheitsgruppen und Entitäten als koordinierte Komponenten, die Folgendes steuern:
- Datenverfügbarkeit auf mobilen Geräten
- Zugriff auf Seiten, Aktionen und Workflows
- Verhalten der Online- und Offline-Funktionalität
Eine korrekte Konfiguration gewährleistet:
- Stabile mobile Funktionalität
- Vorhersehbares Synchronisationsverhalten
- Performance durch kontrolliertes Datenvolumen optimieren
Wichtige Konzepte
Sicherheitsgruppen in MWO
Sicherheitsgruppen sind funktionale Gruppierungen, die sowohl die Datensynchronisierung als auch die Verfügbarkeit von Funktionen innerhalb der mobilen Anwendung definieren.
Sie steuern:
- Datensynchronisierung durch Festlegen, welche Entitäten synchronisiert werden
- UI- und Funktionsverfügbarkeit, durch Aktivieren von Seiten, Aktionen und Workflows in der mobilen App
Wenn erforderliche Sicherheitsgruppen fehlen:
- Relevante Seiten sind möglicherweise nicht sichtbar
- Erforderliche Daten werden möglicherweise nicht synchronisiert
- Bestimmte Workflows oder Aktionen können fehlschlagen
Sicherheitsgruppen werden über Berechtigungsgruppen gewährt, statt direkt Endbenutzern zugewiesen zu werden.
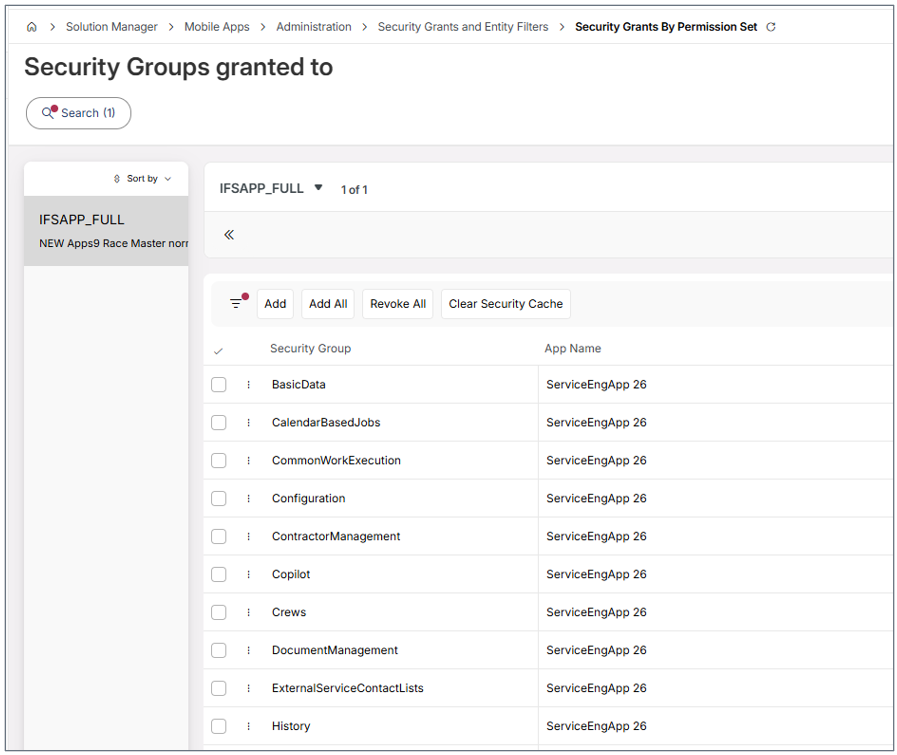
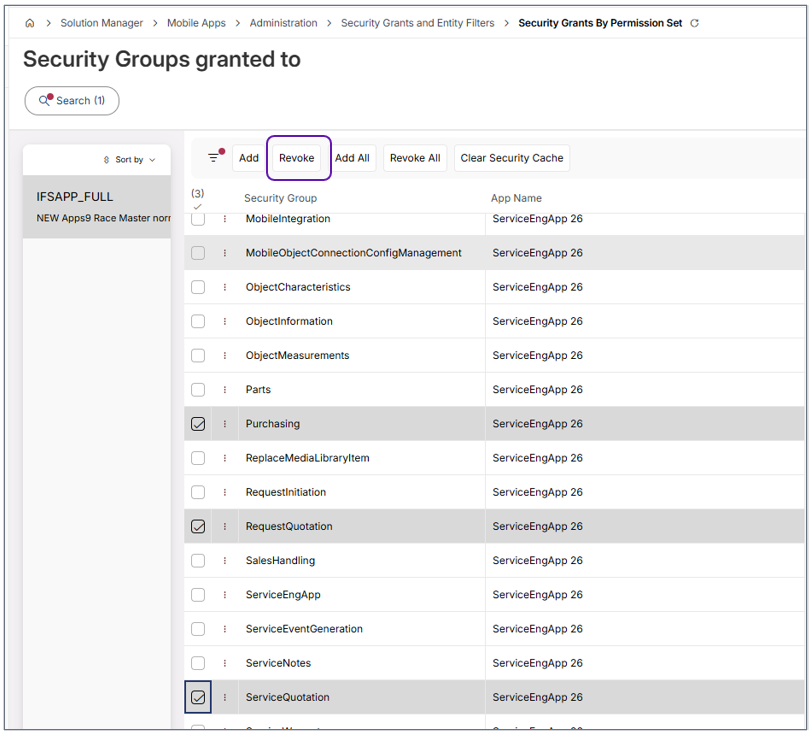
Nicht mehr benötigte Sicherheitsgruppen können widerrufen werden, um unnötige Zugriffe zu reduzieren und den Synchronisierungsaufwand zu minimieren.
Beispielsweise können Sicherheitsgruppen, die sich auf nicht verwendete Funktionen wie Angebotsanfrage, Serviceangebot oder Einkauf beziehen, entfernt werden, um die Konfiguration zu vereinfachen.
Entitäten in MWO
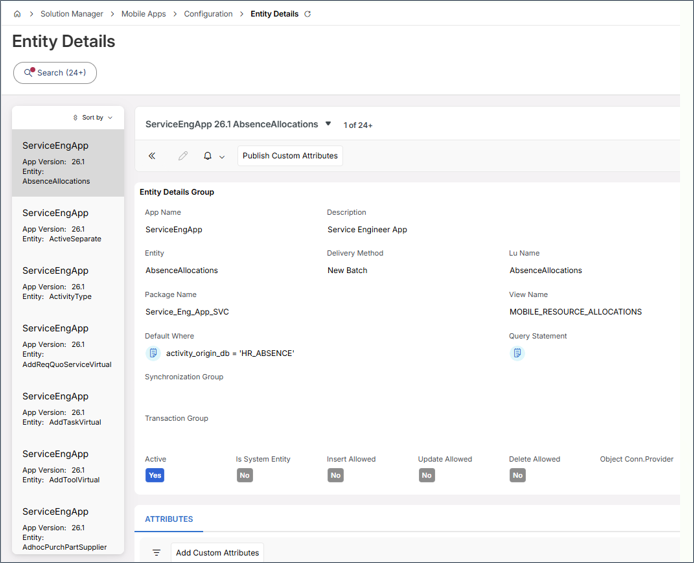
Entitäten stellen die Datenobjekte dar, die zwischen IFS Cloud und der mobilen Anwendung synchronisiert werden, z. B. Aufgaben, Aktivitätstypen und Materialien.
Jede Entität:
- Gehört zu einer Sicherheitsgruppe
- Ist in Synchronisierungsregeln enthalten
- Kann mit Filtern versehen werden, um Daten einzuschränken oder das Datenvolumen zu begrenzen
Entitäten bestimmen:
- Welche Daten sind auf dem Gerät verfügbar?
- Ob Workflows und UI-Komponenten ordnungsgemäß funktionieren
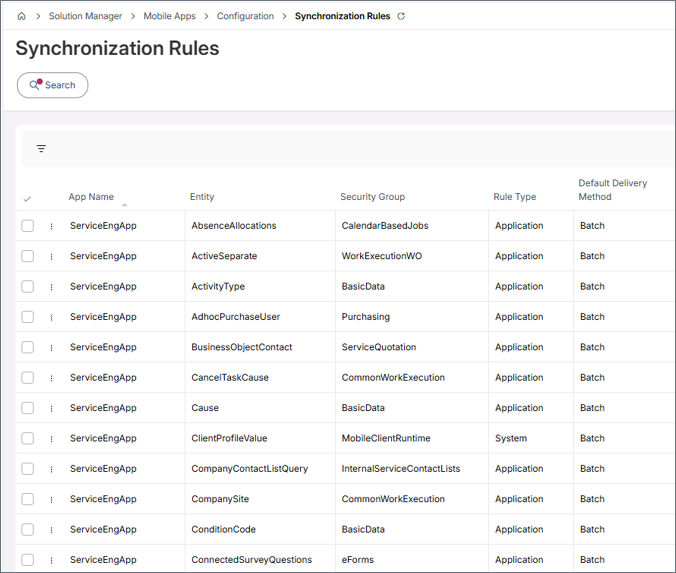
Entitäten, die Sicherheitsgruppen zugewiesen sind, können unter Synchronisierungsregeln überprüft werden.
Hinweis: Online-only-Entitäten sind nicht in Synchronisationsregeln enthalten.
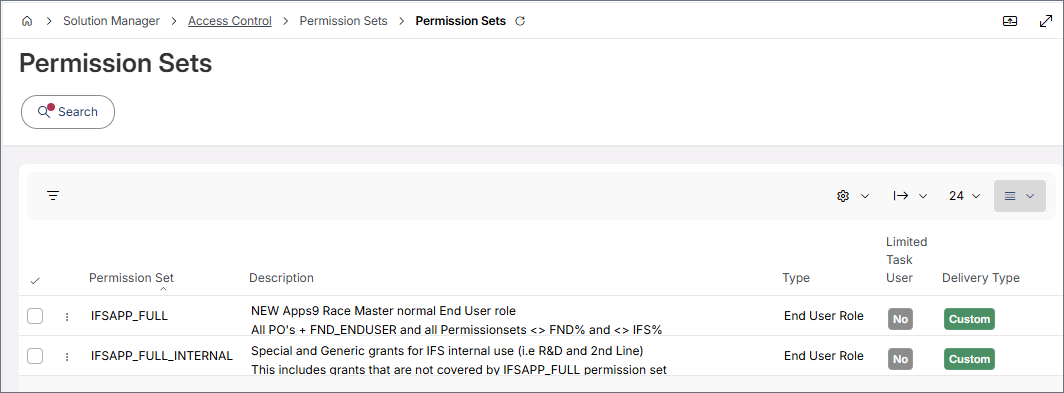
Berechtigungsgruppen
Eine Berechtigungsgruppe in IFS Cloud:
- Benutzern Sicherheitsgruppen zuweisen
- Gewährt den erforderlichen Zugriff auf Projektionen für MWO-Transaktionen
- Ist mobilen Benutzern (Serviceingenieuren/Instandhaltungstechnikern) zugewiesen.
Ohne Berechtigungssatz:
- Der Zugriff auf MWO ist nicht möglich.
- Mobile-Transaktionen können nicht an den Server gesendet werden
Konfiguration/Setup
Der Konfigurationsprozess verknüpft „Sicherheitsgruppen“, „Entitäten“ und „Berechtigungsgruppen“, um eine vollständige Konfiguration einzurichten.
Dieser Ablauf umfasst die folgenden Schritte:
- Erstellen oder Prüfen von Berechtigungsgruppen
- Sicherheitsgruppen über Berechtigungsgruppen gewähren
- Stellen Sie sicher, dass die erforderlichen Entitäten diesen Sicherheitsgruppen zugewiesen sind
- Synchronisierungsregeln konfigurieren
- Entitätsfilter anwenden (empfohlen)
- Cache leeren und MWO erneut synchronisieren
Diese Elemente arbeiten zusammen, um sicherzustellen, dass mobilen Benutzern die richtigen Daten und Funktionen zur Verfügung stehen.
Schritt 1: Erstellen oder Prüfen von Berechtigungsgruppen
Navigieren Sie zu: Lösungsmanager / Zugriffsrechte / Berechtigungsgruppen (siehe oben unter „Berechtigungsgruppen“)
Hinweis: Dies ist in der Regel der MWO-Endbenutzern gewährte LTU-Berechtigungssatz. Es ist auch möglich, eine Berechtigungsgruppe zu erstellen, um Zugriff auf die Features und Funktionen von IFS Service MWO und/oder IFS Maintenance MWO zu gewähren.
Stellen Sie sicher, dass die Berechtigungsgruppe:
- Enthält alle MWO-Projektionen (Komponente: MWO). Dies wird über Berechtigungsset / Projektionen gewährt.
- Verfügt über die Berechtigungsgruppe für die Funktionsrolle: MOBILE_APP_RUNTIME. Dies wird über Berechtigungsgruppe / Gewährungsstruktur erteilt.
- Ist für die richtige MWO-App vorgesehen (z. B. MaintEngAppXX oder ServiceEngAppXX)
Der Zugriff auf die Projektion ist erforderlich, um mobile Transaktionen an den Server zu senden.
Hinweis: Administratoren können IFS Cloud Mobile-Apps über „IFS Cloud Web“ mit der MOBILE_APP_ADMIN Berechtigungsgruppe verwalten, der vollen Zugriff auf Solution Manager / Mobile Apps-Funktionen.
Schritt 2: Entsprechende Sicherheitsgruppen zuweisen
Navigieren Sie zu: Lösungsmanager / Mobile Apps / Administration / Sicherheitsberechtigungen und Entitätsfilter / Sicherheitsberechtigungen nach Berechtigungsgruppe
Für die Berechtigungsgruppe:
- Setzen Sie App-Name auf MaintEngApp<ReleaseYear> oder ServiceEngApp<ReleaseYear>
- Erforderliche MWO-Sicherheitsgruppen hinzufügen
Fehlende „Sicherheitsgruppen“ sind eine häufige Ursache für fehlende Seiten in MWO.
Die IFS Service MWO-App unterstützt sowohl arbeitsauftragsbasierte als auch anfragebasierte Servicelösungen. Wenn der Kunde ausschließlich den auf Arbeitsaufträgen basierenden Serviceprozess verwendet, ist es wichtig, die Gewährung anforderungsspezifischer Sicherheitsgruppen zu vermeiden, da diese in diesem Szenario keinen funktionalen Nutzen bieten. Das Ausschließen unnötiger „Sicherheitsgruppen“ kann die Clientleistung ebenfalls verbessern, da dadurch die Menge irrelevanter Daten reduziert wird, die mit dem mobilen Gerät synchronisiert werden.
Sicherheitsgruppen nur für die anforderungsbasierte Servicelösung erforderlich
Diese können bei Verwendung der auf Arbeitsaufträgen basierenden Servicelösung ignoriert werden:
- RequestInitiation
- RequestQuotation
- ServiceNotes
- WorkExecutionRequest
- SalesHandling
- ExternalServiceContactLists
- ServiceWarranty
Sicherheitsgruppen, die nur für die auf Arbeitsaufträgen basierende Servicelösung erforderlich sind
Diese können bei Verwendung der anforderungsbasierten Servicelösung ignoriert werden:
- ServiceQuotation
- WorkExecutionWO
Schritt 3: Entitäten und Synchronisierungsregeln konfigurieren
Navigieren Sie zu: Lösungsmanager / Mobile Apps / Konfiguration / Synchronisierungsregeln
Für jede synchronisierte Entität:
- Die Zuordnung der Sicherheitsgruppe und der Name der Entitätsansicht kann angezeigt werden.
- Die Standard-WHERE-Bedingung und Filter können validiert werden.
Hinweis: Je nachdem, wie häufig sich die Entitätsdaten ändern, kann der Zeitplan entsprechend angepasst werden.
Sicherheitsgruppen fungieren als Container für Entitäten und erleichtern damit Folgendes:
- Synchronisierung verwalten
- Konsistente Filterung anwenden
- Datenabhängigkeiten verstehen
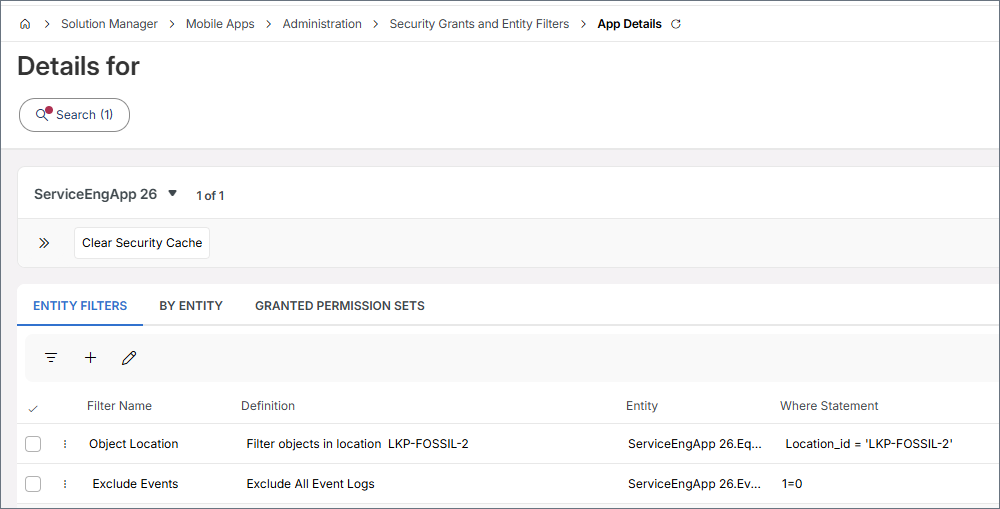
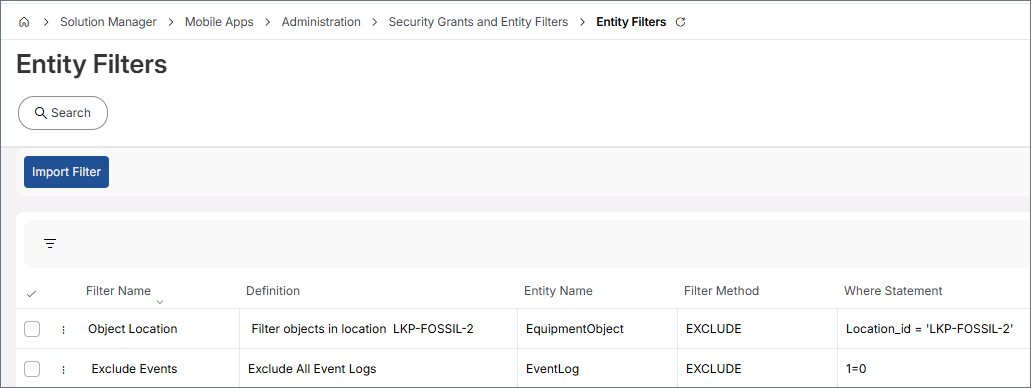
Schritt 4: Entitätsfilter konfigurieren (empfohlen)
Entitätsfilter reduzieren das Datenvolumen und verbessern die Performance.
Navigieren Sie zu: Lösungsmanager / Mobile Apps / Administration / Sicherheitsberechtigungen und Entitätsfilter / Entitätsfilter
Folgendes ist möglich:
- Filter nach Sicherheitsgruppe anwenden
- Nach Standort, Ressource, Status usw. filtern.
Beispiele:
- Nur Objekte an einem bestimmten Standort synchronisieren
- Nur Aufgaben eines bestimmten Arbeitstyps synchronisieren
Filter werden auf Zeilenebene und nicht auf UI-Ebene angewendet.
Hinweis: Wenn keine Entitätensynchronisierung erforderlich ist, kann sie durch Anwenden eines Filters wie 1=0 vollständig unterbunden werden.
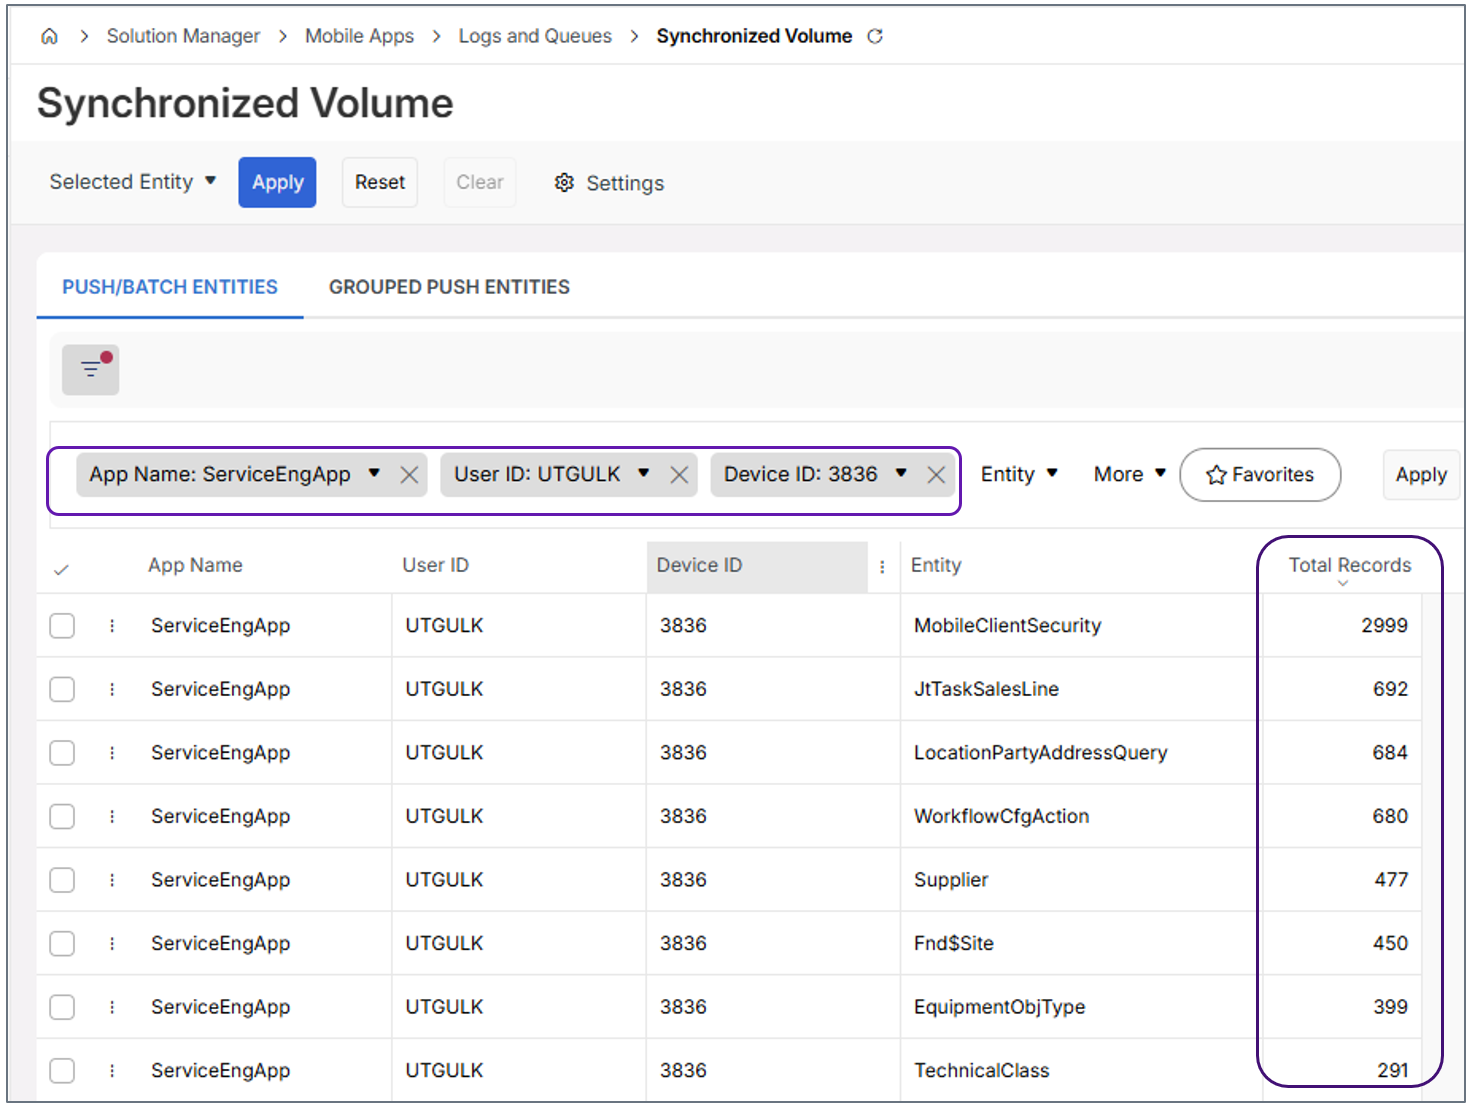
Das synchronisierte Volumen gibt an, welche Entitäten die größten Datenmengen synchronisieren. Nach App-Name und der Geräte-ID des Endbenutzers filtern (keinen Superuser verwenden), um die Datenlast in Echtzeit anzuzeigen.
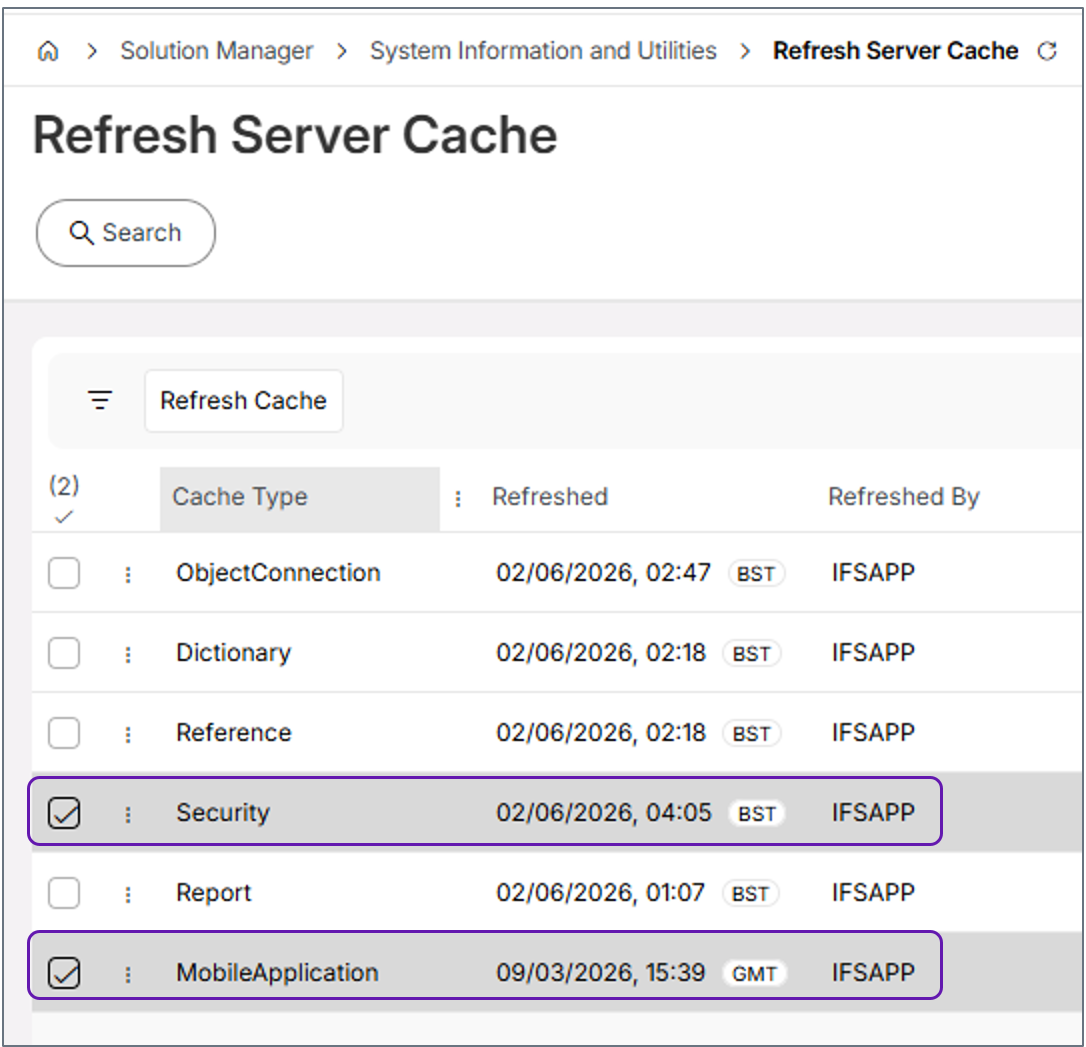
Schritt 5: Änderungen übernehmen und erneut synchronisieren
Nach dem Vornehmen von Änderungen:
- Sicherheitscache aktualisieren
- MWO-App initialisieren
Zusammenfassung
Die korrekte Konfiguration von MWO-Sicherheitsgruppen und Entitäten gewährleistet:
- Stabile mobile Benutzererfahrung
- Verfügbarkeit korrekter Daten
- Bessere Performance und kürzere Synchronisierungszeiten
- Vorhersehbares Verhalten von Workflows und der Benutzeroberfläche
Sicherheitsgruppen definieren was, Entitäten definieren welche Daten, und Berechtigungsgruppen definieren wer Zugriff erhält.
Schnellüberprüfungen
- Sicherheitsgruppen für nicht verwendete Anwendungen entziehen (z. B. ServiceEngApp im Vergleich zu MaintEngApp)
- Entziehen Sie alle Sicherheitsgruppen, die von Workflows nicht mehr verwendet werden
- Wenn bestimmte Entitäten nicht erforderlich sind, verwenden Sie Entitätsfilter anstelle einer pauschalen Entfernung aus der Sicherheitsgruppe. Verwenden Sie Synchronisiertes Volumen, um Entitäten zu identifizieren, die die größten Datenmengen synchronisieren.
- Überprüfen Sie stets die Verwendung von Entitäten, bevor Sie Sicherheitsgruppen entziehen oder Filter anwenden.
- Passen Sie den Synchronisierungszeitplan in Synchronisierungsregeln an die Häufigkeit an, mit der sich die Entitätsdaten ändern.