CRM-Zugriff
Die CRM-Zugriffssteuerung ist für die Zusammenarbeit mit der Zugriffssteuerung auf Unternehmens- und Standortebene ausgelegt. Es ist auf Objekte beschränkt, die für Vertriebsmitarbeiter besonders relevant sind, z. B. Verkaufschancen, Aktivitäten und Leads. Der Hauptzweck besteht darin, Organisationen zu ermöglichen, Benutzer daran zu hindern, Datensätze anzuzeigen, die anderen Benutzern gehören. Beachten Sie, dass es sich nicht um einen vollständig Kundenzugriffsfilter handelt.
Der CRM-Zugriff legt fest, ob ein Benutzer einen CRM-Datensatz anzeigen, einfügen, aktualisieren oder löschen darf. Wenn Sie über eine Anzeigeberechtigung für eine Verkaufschance verfügen, können Sie alle auf der Seite „Verkaufschance“ verfügbaren Informationen anzeigen, einschließlich der Kopfposition und der Registerkarten.
Der CRM-Zugriff wird durch eine Kombination aus Filtern und Benutzergruppen konfiguriert. Ein Filter steuert den Zugriff auf ein oder mehrere Objekte in der Anwendung, z. B. Kunden und Geschäftsaktivitäten. Benutzer sind einer oder mehreren Gruppen zugeordnet, und Gruppen sind einem oder mehreren Filtern zugeordnet. Die einem Benutzer gewährten Berechtigungen hängen von den für die Gruppe innerhalb eines bestimmten Filters definierten Berechtigungen ab. Lesen, Einfügen, Aktualisieren, Löschen und Freigeben sind die Berechtigungen, die pro Filter gewährt werden können.
Berechtigungen
Die Zugriffsebene auf einen Datensatz wird durch Berechtigungen bestimmt. Ein Vertreter hat immer Lesezugriff auf seine eigenen Datensätze. Für jeden Filter können dem Hauptvertreter und anderen Vertretern zusätzliche Berechtigungen gewährt werden. Benutzern, die derselben Zugriffsgruppe wie der Datensatzvertreter angehören, kann eine andere Zugriffsebene als den Vertretern selbst zugewiesen werden.
Folgende Berechtigungen (Zugriffsebenen für eine Gruppe) sind verfügbar:
- Lesen – Datensatz anzeigen
- Einfügen – Neuen Datensatz erstellen
- Aktualisieren – Datensatz ändern und speichern
- Löschen – Einen Datensatz löschen
- Freigeben – Anderen Benutzern Zugriff gewähren. Siehe den Abschnitt Datensätze freigeben weiter unten.
- Untg.einfügen – Einen zugehörigen untergeordneten Datensatz einfügen, z. B. eine Rechnung
- Untg. aktualisieren – Zugehörigen untergeordneten Datensatz aktualisieren
- Untg. löschen – Einen zugehörigen untergeordneten Datensatz löschen
Die Berechtigungen werden durch eine Kombination aus Zugriffsfiltern und einer Zugriffsgruppe konfiguriert.
Vertreter, die einer Zugriffsgruppe angehören, können, sofern entsprechend konfiguriert, den Zugriff auf
Datensätze mit anderen Mitgliedern derselben Gruppe teilen. Beispielsweise kann den Mitgliedern einer Gruppe
Lesezugriff auf Kundendatensätze sowie Lese- und Aktualisierungszugriff auf Verkaufsangebote gewährt
werden.
Ein Vertreter kann so konfiguriert werden, dass er anderen Mitgliedern der Zugriffsgruppe Zugriff auf seine
Datensätze gewährt oder seine Datensätze privat hält. Dadurch kann ein Vertreter den Zugriff
auf seine Konten mit der Gruppe teilen, während ein anderer Vertreter auf die von der Gruppe freigegebenen
Konten zugreifen kann, ohne den Zugriff auf seine eigenen Konten zu teilen.
Auf der Seite CRM Access-Gruppe wird konfiguriert, wie der Zugriff freigegeben wird, welche Berechtigungen freigegeben werden und für wen sie freigegeben werden.
Zugriffsgrundlagen
Der CRM-Zugriff basiert auf Vertriebs-MA. Ein Benutzer, der ein Vertreter für einen Datensatz ist, hat
Zugriff auf diesen Datensatz. Andere Benutzer, die derselben Zugriffsgruppe wie der Vertreter angehören,
können ebenfalls Zugriff auf den Datensatz erhalten. Die Zugriffskontrolle gilt nur für Benutzer, die in
einer oder mehreren Zugriffsgruppen enthalten sind. Benutzer, die keiner Gruppe angehören, sind von
CRM-Zugriffsbeschränkungen nicht betroffen.
Es gibt mehrere Möglichkeiten, auf einen Datensatz zuzugreifen:
- Filteradministrator: Für jeden Filter können ein oder mehrere Administratoren definiert werden. Als Administrator haben Sie Zugriff auf alle Datensätze, die von diesem Filter abgedeckt werden. Die Benutzer, die Administratoren sein sollen, sowie deren Berechtigungen werden auf der Seite CRM Access-Filter definiert. Beispielsweise muss ein Benutzer, der Zugriff auf alle Kunden haben sollte, auf der Registerkarte Admin des Kundenfilters aufgeführt sein.
- Datensatzvertreter: Der für einen bestimmten Datensatz zuständige Vertreter hat entsprechend den Einstellungen des mit diesem Datensatztyp verknüpften Zugriffsfilters Zugriff auf diesen Datensatz. Der Hauptvertreter kann andere Berechtigungen haben als die anderen Vertreter, die demselben Datensatz zugeordnet sind. Beispielsweise kann allen Vertretern Lese- und Aktualisierungszugriff gewährt werden, während der Hauptvertreter zusätzlich Datensätze löschen darf. Die Berechtigungen für den Hauptvertreter und weitere Vertreter werden pro Objekt (z. B. Kunde) auf der Seite CRM-Access-Filter konfiguriert.
- Mitglied der Zugriffsgruppe: Wenn der Datensatzvertreter einer Zugriffsgruppe angehört, kann anderen Mitgliedern gemäß den in der Gruppe konfigurierten Berechtigungen Zugriff auf den Datensatz gewährt werden.
- Gemeinsamer Zugriff: Der Zugriff kann auch gewährt werden, indem ein bestimmter Datensatz für einen Vertreter oder eine Zugriffsgruppe freigegeben wird. Um einen Datensatz zu teilen, klicken Sie in der Kopfposition der Seite auf Zugriff und anschließend auf Details/Zugriff. Auf der Registerkarte Freigegeben fügen Sie einen Vertreter oder eine Zugriffsgruppe hinzu und wählen die zu teilenden Berechtigungen aus.
- Datensätze ohne Vertreter: Wenn ein Filter so konfiguriert ist, dass Datensätze ohne Vertreter eingeschlossen werden, haben alle Vertreter uneingeschränkten Zugriff auf diese Datensätze. Diese Einstellung wird pro Objekt auf der Seite CRM Access-Filter konfiguriert.
Beispiel für ein Gruppenmitglied, das Zugriff von einem Vertriebs-MA für einen Kunden erhält:
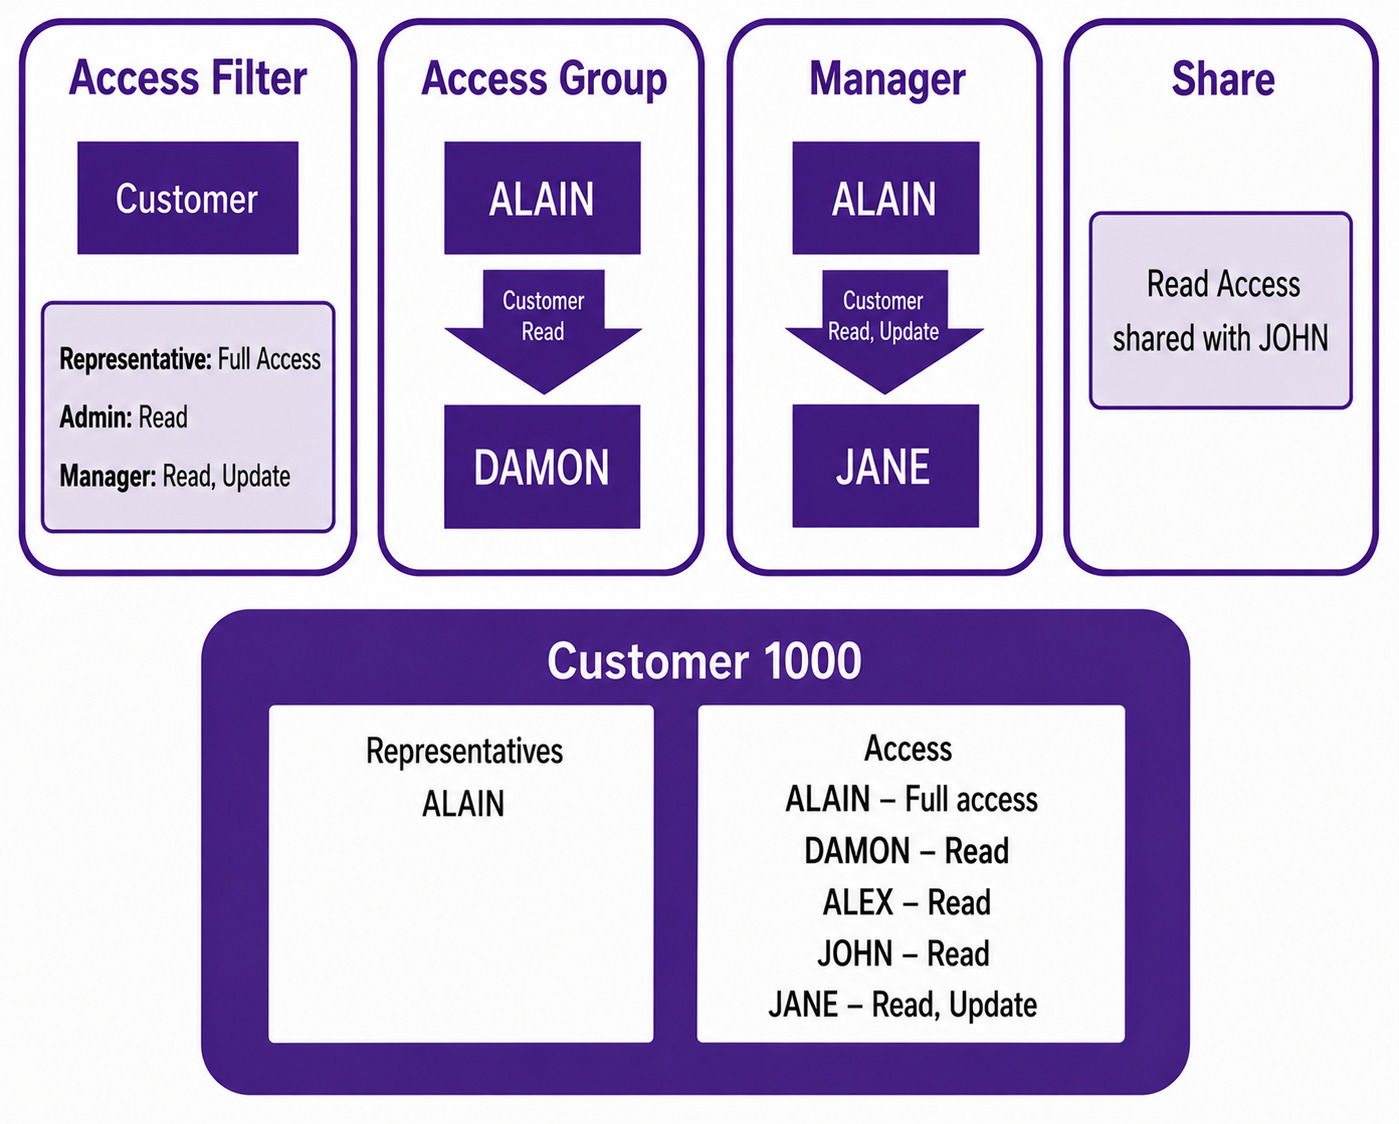
Benutzer ALAIN ist ein Vertreter eines Kunden und teilt über die Seite CRM Access-Gruppe den Mitgliedern einer Zugriffsgruppe den Lesezugriff. Das Gruppenmitglied DAMON kann anschließend die Kundeninformationen anzeigen.
Der Vertreter ALAIN hat Zugriff auf den Kunden 1000, da er gemäß den Berechtigungen im Kundenzugriffsfilter als Vertreter zugewiesen ist. ALAIN gehört derselben Zugriffsgruppe wie DAMON an und ist so konfiguriert, dass Kundendatensätze unter Verwendung der Berechtigung „Lesen“ für Gruppenmitglieder freigegeben werden. Daher kann DAMON den Kunden 1000 anzeigen, den Datensatz jedoch nicht aktualisieren, löschen oder freigeben.
ALEX ist im Filter „Kunde“ als Administrator mit Leseberechtigung definiert und hat daher Lesezugriff auf den Kunden.
ALAIN hat den Kundendatensatz außerdem direkt für JOHN freigegeben und ihm Lesezugriff gewährt.
Filtergrundlagen
Ein Zugriffsfilter definiert eine Teilmenge von Datensätzen für ein bestimmtes Objekt. Welche Datensätze einem Vertreter zur Verfügung stehen, wird durch die den Datensätzen zugewiesenen Vertreter bestimmt. Der CRM-Zugriff umfasst Filter für folgende Objekte:
- Konto (Filter „Kunde“)
- Kontokontakt (Filter „Kundenkontakt“)
- Geschäftsaktivität
- Lead (Filter „Geschäftslead“)
- Verkaufsgelegenheit
- Verkaufsangebot
- Kundenauftrag
- Marketingkampagne
- CRM-Anwendungsobjekt
- Kundenvertrag
Für Objekte, die Vertreterinformationen enthalten, zeigt der Filter Datensätze an, bei denen der Benutzer als Vertreter zugewiesen ist oder derselben Zugriffsgruppe angehört wie ein Vertreter, der den Zugriff teilt.
Für Objekte ohne Vertreter, wie z. B. Kundenadressen, wird der Zugriff vom übergeordneten Objekt geerbt. In diesem Fall wird die Kundenadresse vom Kunden übernommen. Wenn der Benutzer über Update-Zugriff auf den Kunden verfügt, kann er Kundenadressen erstellen, ändern und löschen.
Es gibt einen wichtigen Unterschied zwischen untergeordneten Objekten, die zu einem übergeordneten Objekt „gehören“, und untergeordneten Objekten, die sich auf ein übergeordnetes Objekt „beziehen“. Im obigen Beispiel gehört die Kundenadresse zu einem Kunden, und die Zugriffsebene wird durch die Berechtigung zum Aktualisieren des übergeordneten Kundendatensatzes bestimmt. Weitere Beispiele für untergeordnete Objekte, die zu einem übergeordneten Objekt gehören, sind Kundenauftragsinformationen und Positionen eines Verkaufsangebots. Eine Rechnung hingegen ist ein Objekt, das sich auf einen Kunden bezieht. Am Beispiel des Kundenobjekts gilt die allgemeine Regel, dass die auf der Kunde-Seite verfügbaren Informationen zu einem Kunden gehören, während sich andere Datensätze, z. B. Kundenvereinbarungen, auf den Kunden beziehen. Die Zugriffsebene für zugehörige untergeordnete Objekte kann separat konfiguriert werden. Die Konfiguration gilt für alle untergeordneten Objekte, die sich auf das übergeordnete Objekt beziehen. Berechtigungen, die den Zugriff auf zugehörige untergeordnete Objekte steuern, sind „Untg. einfügen“, „Untg. aktualisieren“ und „Untg. löschen“.
Beispiele für den Unterschied zwischen „gehören zu“ und „sich beziehen auf“:
- Kontakte und Adressen von Geschäftsleads gehören zum Geschäftslead – der Zugriff wird durch das Privileg „Aktualisieren“ für Geschäftsleads gesteuert.
- Marketingkampagnenaktionen gehören zu einer Marketingkampagne – der Zugriff wird durch die Berechtigung zum Aktualisieren von Marketingkampagnen gesteuert.
- Kundenauftragszeilen gehören zu einem Kundenauftrag – der Zugriff wird durch die Aktualisierungsberechtigung für Kundenaufträge gesteuert.
- Rechnungen beziehen sich auf einen Kunden – der Zugriff wird durch die untergeordneten Berechtigungen für den Kunden gesteuert.
- Preisanfragen beziehen sich auf einen Kunden – der Zugriff wird durch die untergeordneten Berechtigungen für Kunden gesteuert.
Filterstatus
Ein CRM Access-Filter kann folgende Status aufweisen:
- Ein: Der Filter ist aktiv. Benutzern werden entsprechend den in den CRM-Zugriffsgruppen und im Filter definierten Einstellungen Berechtigungen zugewiesen.
- Aus: Der Filter ist inaktiv. Alle Benutzer haben uneingeschränkten Zugriff auf alle Datensätze.
- Übernehmen: Der Filter erbt die Berechtigungen vom übergeordneten Datensatz. Beispielsweise kann der Filter „Geschäftsaktivität“ so konfiguriert werden, dass er die Berechtigungen vom Filter „Kunde“ übernimmt.
Filterübernahme
Anstatt eine separate Zugriffsebene für einen Filter zu definieren, können Sie den Filter so konfigurieren, dass er die Berechtigungen seines übergeordneten Filters übernimmt. Beispielsweise kann ein Vertreter auf eine Geschäftsmöglichkeit genauso zugreifen wie auf den übergeordneten Kunden. Übergeordnete Filter sind Kunde, Geschäftskontakt, Geschäfts-E-Mail, CRM-Geschäftsobjekt und Marketingkampagne. Sie können keinen Zugriff erben, da es sich um übergeordnete Objekte der obersten Ebene handelt. Kundenkontakt, Verkaufsangebot, Kundenauftrag, Verkaufschance, Kundenvertrag und Geschäftsaktivität können so konfiguriert werden, dass sie Berechtigungen übernehmen. Wenn ein Filter so konfiguriert ist, dass er Berechtigungen erbt, werden alle in diesem Filter definierten Einstellungen ignoriert, und der Zugriff wird ausschließlich durch den übergeordneten Filter bestimmt.
Admin-Benutzer
Mit einem Zugriffsfilter wird der Zugriff von Benutzern auf eine Teilmenge von Datensätzen beschränkt. Ein bestimmter Benutzer kann diese Einschränkungen jedoch umgehen, indem er als Administrator für den Filter festgelegt wird. Ein Administrator kann auf Datensätze zugreifen, auch wenn der Benutzer Mitglied einer Zugriffsgruppe, aber kein Vertreter für den Datensatz ist.
Administratoren werden pro Zugriffsfilter definiert. Sie haben Zugriff auf alle vom Filter erfassten Datensätze, aber die Zugriffsebene kann variieren. Beispielsweise kann ein Administrationsbenutzer vollen Zugriff auf alle Kundendatensätze haben, während einem anderen Administrator möglicherweise nur Lesezugriff gewährt wird.
Zugriff Manager
Der Managerzugriff erweitert die CRM-Zugriffsfunktion, indem ein oder mehrere Vertreter in einer CRM-Zugriffsgruppe als Manager festgelegt werden können. Managern können andere Berechtigungen als den übrigen Mitgliedern der Zugriffsgruppe gewährt werden. Dies ermöglicht Vertriebsmitarbeitern, Datensätze mit ihrem Vorgesetzten zu teilen, ohne sie automatisch auch mit anderen Teammitgliedern zu teilen.
Das Feld „Managerberechtigungen“ auf der Seite CRM Access-Filter ermöglicht Ihnen, die Berechtigungen zu definieren, die ein Manager erhält, wenn ein Mitglied derselben Zugriffsgruppe als Vertreter für einen Datensatz fungiert. Beispielsweise kann einem Manager Lese- und Aktualisierungszugriff auf eine Verkaufschance gewährt werden, die einem Mitglied der Zugriffsgruppe des Managers gehört.
Datensatzfreigabe
Neben dem Zugriff auf der Grundlage von Datensatzvertretern ist es möglich, einen bestimmten Datensatz manuell mit anderen Vertretern zu teilen. Ein Vertreter, der für einen Datensatz über die Berechtigung „Freigeben“ verfügt, kann einem anderen Vertreter für diesen Datensatz die Berechtigungen „Lesen“, „Aktualisieren“, „Löschen“ und/oder „Freigeben“ erteilen.
Sie können einen Datensatz auch mit einer gesamten Zugriffsgruppe teilen.
Hinweis: Wenn ein Datensatz für einen Vertreter oder eine Zugriffsgruppe freigegeben wird, die keinen Zugriff auf den übergeordneten Datensatz (z. B. einen „Kunden“) hat, wird eine Meldung angezeigt. Die Meldung ermöglicht es dem Benutzer, Lesezugriff auf den übergeordneten Datensatz zu gewähren und mit dem Freigabeprozess fortzufahren.
Zugriffsregisterkarten
Bei Objekten mit Vertretern können Sie in der Kopfposition der Seite auf Zugriff und anschließend auf Zugriffsdetails klicken, um alle Benutzer anzuzeigen, die Zugriff auf den Datensatz haben. Der Befehl Zugriff ist nur sichtbar, wenn der Zugriffsfilter für das Objekt aktiviert ist.
Die Unterregisterkarten zeigen die Vertreter und Zugriffsgruppen, die Zugriff auf den Datensatz haben, sowie, ob der Datensatz für weitere Vertreter freigegeben wurde. Die Registerkarte Alle enthält eine vollständige Liste der Vertreter, die Zugriff auf den Datensatz haben, sowie der jedem Benutzer zugewiesenen Berechtigungen.
Zugriff auf angehängte Dokumente
Beachten Sie, dass für angehängte Dokumente die Sicherheitsrichtlinien der Dokumentenverwaltung gelten. Um sicherzustellen, dass Benutzer, die Zugriff auf eine Verkaufschance haben, auch über dieselben Zugriffsrechte für die angehängten Dokumente verfügen, können Sie auf der Seite Objekttypen für Zugriffskontrolle die Verkaufschance als Objekt angeben, das den Dokumentzugriff gewährt. Wenn ein Dokument mit der Verkaufschance verknüpft ist, kann die Verkaufschance den Zugriff auf das Dokument steuern. Um diese Funktionalität zu aktivieren, müssen auf der Seite Standardzugriffsebenen für Objekte Standardzugriffsebenen konfiguriert werden. Damit ein Objekt den Dokumentzugriff steuern kann, muss eine Funktion (z. B. Get_Document_Access) in der API des Objekts implementiert werden. Standardfunktionen sind für Verkaufschancen, Geschäftsaktivitäten, Geschäftsmails und CRM-Geschäftsobjekte verfügbar.